
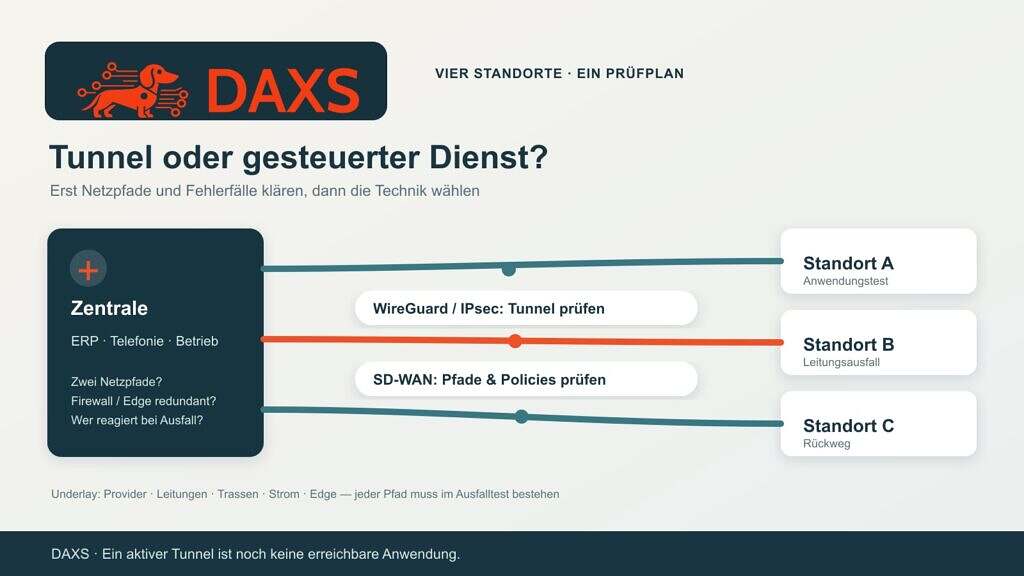
WireGuard, IPsec und SD-WAN stehen nicht auf derselben Ebene. WireGuard und IPsec schützen Datenverkehr in Tunneln. SD-WAN beschreibt einen gesteuerten Standortdienst über eine oder mehrere zugrunde liegende Verbindungen; die Verschlüsselung kann dabei auf unterschiedlichen Techniken beruhen. Für mehrere Firmenstandorte beginnt die Auswahl daher bei Anwendungen, Leitungen, Verantwortlichkeiten und Ausfallfällen – nicht bei einem Produktnamen.
Ein fiktiver Betrieb hat eine Zentrale und drei Niederlassungen. ERP und Telefonie laufen über zentrale Dienste, Microsoft 365 geht möglichst direkt ins Internet, und eine Wartungsfirma braucht nur einen begrenzten Servicezugang. Der DAXS-Beitrag zur OPNsense-Wartung behandelt den Updateprozess einer Firewall; hier geht es um die Standorttopologie und ihre Betriebsentscheidung. Eine zweite Internetleitung pro Standort ist ein eigenes Thema und wird nicht durch den bloßen Namen SD-WAN ersetzt.
Vier Prüfungen vor jeder Protokollwahl
Zuerst werden je Standort Anwendungen, Zielnetze, gemessene Spitzenlast, Latenzanforderung, öffentliche Erreichbarkeit und Leitungsausfälle aufgenommen. Überlappende private Adressbereiche erschweren Routing und Freigaben unabhängig vom Tunnelprotokoll. Dann wird festgelegt, ob die Niederlassungen nur mit der Zentrale sprechen oder auch direkt untereinander; Hub-and-Spoke braucht weniger Tunnelbeziehungen, kann aber die Zentrale zum Engpass machen. Schließlich werden Betrieb, Schlüsselpflege, Monitoring und ein getesteter Rückweg zugeordnet.
| Ansatz | Passt, wenn … | Prüfpunkt und Grenze |
|---|---|---|
| WireGuard | Wenige, klar definierte Gegenstellen und Netze mit beherrschbarer Schlüsselpflege | AllowedIPs, Routen, Firewallregeln, NAT und Erreichbarkeit je Peer praktisch testen; kein automatischer zentraler Betrieb durch das Protokoll |
| IPsec mit IKEv2 | Bestehende Geräte oder Gegenstellen standardisierte IPsec-Tunnel benötigen | Herstellerübergreifende Profile, Zertifikate, Rekeying, NAT-T und Failover im konkreten Gerätepaar abnehmen |
| SD-WAN-Dienst | Mehrere Leitungen, viele Standorte oder anwendungsbezogene Pfade zentral gesteuert und betreut werden sollen | Underlay, Edge-Geräte, Policy, Messpunkte, Managementzugang, SLA und Ausfallpfad vertraglich und technisch prüfen |
Ein kleines Netz kann mit WireGuard oder IPsec sehr gut betrieben werden, wenn eine Person für Konfiguration und Störungen verantwortlich ist. Ein SD-WAN-Angebot kann diese Betriebsaufgabe bündeln und Pfade steuern, erzeugt aber eigene Plattform-, Lizenz-, Support- und Abhängigkeitskosten. Ob es bessere Verfügbarkeit bietet, hängt von den tatsächlich unabhängigen Leitungen und vom getesteten Umschalten ab.
WireGuard: klare Peers, klare Netze
WireGuard ordnet öffentlichen Schlüsseln erlaubte IP-Bereiche zu. In einer Standortverbindung müssen diese Bereiche zur Routingtabelle und zu den Firewallregeln passen; ein funktionierender Handshake allein beweist noch nicht, dass ERP oder Telefonie erreichbar sind. Bei NAT hinter einer Gegenstelle kann ein Keepalive nötig sein. Die OPNsense-Dokumentation zeigt für zwei Standorte konkrete Peer-, Routen- und Firewallprüfungen sowie mögliche MTU-/MSS-Probleme. Bei vier Standorten wachsen Konfigurations- und Schlüsselpflege, besonders wenn direkte Standort-zu-Standort-Wege gewünscht sind. Automatisches Policy-Management, Service-Monitoring oder SLA kommen nicht allein durch WireGuard hinzu.
IPsec/IKEv2: Standardisierung braucht Abnahme
IPsec schützt Pakete auf der Netzebene; IKEv2 handelt Sicherheitsbeziehungen und Schlüssel aus. Das kann bei heterogenen Firewalls oder vorhandenen Partneranforderungen sinnvoll sein. Die Kompatibilität ist jedoch kein Selbstläufer: Verschlüsselungssuiten, Zertifikate, Netzselektoren, Rekeying und NAT-Traversal müssen auf beiden Seiten zusammenpassen. RFC 7296 beschreibt etwa UDP-Kapselung für IPsec bei NAT. Im Pilot werden daher Tunnelaufbau, längere Laufzeit, Schlüsselwechsel und Wiederaufbau nach Leitungsunterbrechung geprüft. Ein gelungener Ping ist auch hier keine fachliche Abnahme.
SD-WAN: Overlay, Underlay und Vertrag trennen
MEF 70.2 definiert SD-WAN als Dienst mit vereinbarten Attributen und unterscheidet ihn ausdrücklich von den zugrunde liegenden Connectivity-Diensten. Für das Beispiel wären Regeln wie „ERP über Pfad A, bei gemessenem Ausfall über B“ oder „Telefonie nur bei geeigneter Latenz“ mögliche Anforderungen – ihre konkrete Verfügbarkeit hängt vom Anbieterprodukt, der Messung und den vertraglichen Leistungen ab. Wenn eine Niederlassung nur einen physischen Internetzugang hat, kann die zentrale Steuerung dessen Ausfall nicht wegkonfigurieren. Ebenso hilft eine zweite Leitung wenig, wenn beide durch dieselbe Trasse, dieselbe Stromversorgung oder dasselbe Edge-Gerät gehen.
Beim Angebot werden deshalb Edge-Hardware, Managementstandort, Leitungen, zentrale Policy, Sicherheitsgrenzen, Protokollierung, Firmwarepflege, Supportzeiten, Datenweg und Exit-Szenario getrennt bewertet. „Managed“ benennt nur dann einen Vorteil, wenn Eskalationsweg, Messdaten und Zuständigkeit bei Störungen feststehen.
Ein Ausfalltest entscheidet mehr als ein Datenblatt
Die Zentrale und eine Niederlassung testen gemeinsam vier Fälle: Verlust des Hauptpfads, Ausfall des Edge-Geräts, ungültiger Schlüssel beziehungsweise Zertifikat und eine Anwendung, die trotz aktivem Tunnel nicht funktioniert. Gemessen werden Erkennung, Umschaltung, erneuter Verbindungsaufbau, Anwendungswirkung und Wiederherstellung des Normalpfads. Für ERP und Telefonie können unterschiedliche zulässige Unterbrechungen gelten. Das Testprotokoll nennt die tatsächliche Zeit statt einer pauschalen Hochverfügbarkeitszusage.
Die Kostenentscheidung umfasst Geräte und Ersatzteile, Tunnel-/Policy-Einrichtung, Leitungspreise, zusätzliche echte Redundanz, Lizenzen oder Servicegebühren, Monitoring sowie internen Bereitschaftsaufwand. Ein eigener WireGuard-Tunnel hat vielleicht keine separaten Protokoll-Lizenzkosten, aber weiterhin Betriebs- und Leitungskosten. Ein IPsec-Tunnel auf vorhandenen Geräten kann günstig erscheinen, solange Wartung und Herstellerfreigabe mitgerechnet werden. Ein SD-WAN-Dienst kann bei vielen Standorten Arbeit reduzieren, muss jedoch gegen denselben Leistungsumfang gerechnet werden. Ohne Messwerte und Angebote wäre eine Euro-Rangfolge erfunden.
DAXS kann mit dem Unternehmen die vier Standorte, Anwendungen und Fehlerfälle in eine abnahmefähige Topologie übersetzen und passende Betriebsvarianten vergleichen. Ausgangspunkt für ein Gespräch mit DAXS sind Standortnetzplan, Leitungsverträge und die bisherige Störungshistorie.
Quellen: WireGuard: Quick Start; OPNsense: WireGuard Site-to-Site; IETF RFC 7296: IKEv2; Mplify/MEF 70.2: SD-WAN Service Attributes.