
Ein OPNsense-Update ist erfolgreich, wenn die benötigten Dienste anschließend richtig arbeiten und die Änderung nachvollziehbar bleibt. Eine neue Versionsnummer allein sagt das nicht aus. Releasehinweise, Konfigurationssicherung und eine kurze Liste geschäftlicher Tests gehören deshalb zusammen.
Änderungen lesen, bevor das Fenster beginnt
Das offizielle Releasearchiv dokumentiert Änderungen je Versionsreihe. Als Beispiel bringt die 26.7-Reihe unter anderem Änderungen an Regelverwaltung, NAT und Gatewayverwaltung. Das zeigt, warum ein Versionswechsel mehr umfassen kann als einen neuen Kernel. Am Wartungstag werden die Hinweise für die tatsächlich gewählte Ausgangs- und Zielversion frisch gelesen.
Erfasst werden installierte Erweiterungen und Funktionen, die von geänderten Komponenten abhängen. Eine für das eigene System wichtige Einschränkung steht mitunter in einem unscheinbaren Abschnitt. Ein pauschaler Hinweis auf die neueste Version ersetzt deshalb keine Liste der im Unternehmen verwendeten Funktionen.
Eine Sicherung muss sich auch benutzen lassen
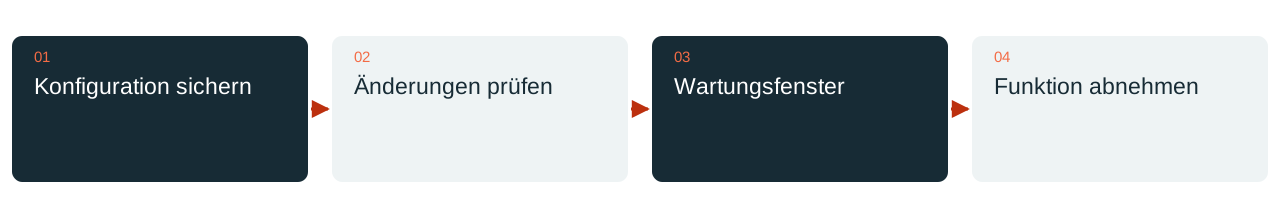
Vor dem Eingriff wird eine aktuelle Konfigurationssicherung außerhalb der Firewall aufbewahrt. Benötigte Passwörter und Schlüssel liegen im vorgesehenen sicheren Speicher und sind den berechtigten Personen zugänglich. Zusätzlich wird geklärt, welche Informationen oder Dateien nicht durch genau diese Sicherungsart erfasst werden.
Für den Notfall werden Installation, passende Plattform und erreichbarer Administrationszugang mitgedacht. Ein Rückweg wird nicht mit einem beliebigen Downgrade gleichgesetzt. Ob und wie eine Konfiguration in der vorgesehenen Version wiederhergestellt werden kann, muss zur konkreten Versionsfolge und zum benötigten Zeitfenster passen.
Mit echten Abläufen abnehmen
Vor und nach dem Wechsel werden dieselben ausgewählten Vorgänge geprüft. Dazu können Internetzugang, interne Namensauflösung, ein VPN-Arbeitsplatz und eine Standortverbindung gehören. Bei einem Tunnel ist der Datenweg wichtiger als der reine Handshake: Die gewünschte Anwendung muss ihr Ziel über den richtigen Weg erreichen.
Das offizielle WireGuard-Beispiel macht deutlich, dass Tunneladressen, erlaubte Netze und Firewallfreigaben zusammenwirken. Im Unternehmen werden die Freigaben auf den benötigten Umfang begrenzt. Ein übernommenes Muster mit weit geöffneten Netzen ist kein fertiges individuelles Berechtigungskonzept.
Ergebnis und nächste Pflege festhalten
Das Protokoll enthält Ausgangsstand, Zielstand, Sicherungsort ohne Geheimnisse, Testergebnisse und offene Maßnahmen. Eine Veränderung an Regeln oder Diensten erhält ihren fachlichen Grund. So kann eine später zuständige Person nachvollziehen, warum der aktuelle Zustand so aussieht.
DAXS plant OPNsense-Wartung im Zusammenhang mit Switches, WLAN, Providerwegen, Serverdiensten und den tatsächlich genutzten Anwendungen. Ein überschaubarer, wiederholbarer Abnahmeplan senkt den Aufwand der nächsten Wartung. Die konkrete Zielversion, Erweiterungskompatibilität und bekannten Probleme werden für jeden Eingriff erneut geprüft.
IT im laufenden Betrieb · Sicherung und Wiederherstellung · Wartung abstimmen
Quellen: OPNsense: Releasearchiv (externer Link) · OPNsense: Änderungen der26.7-Reihe (externer Link) · OPNsense: WireGuard-Standortverbindung (externer Link)