
Ein Drucker, ein Besuchergerät und der Dateiserver müssen nicht dieselben Wege im Netzwerk nutzen können. Mit klaren Netzwerkzonen lässt sich beschreiben, wer welchen Dienst benötigt. OPNsense kann diese Übergänge kontrollieren; die sinnvolle Aufteilung beginnt bei den Arbeitsabläufen des Unternehmens.
Vom Gerätebestand zum erlaubten Datenfluss
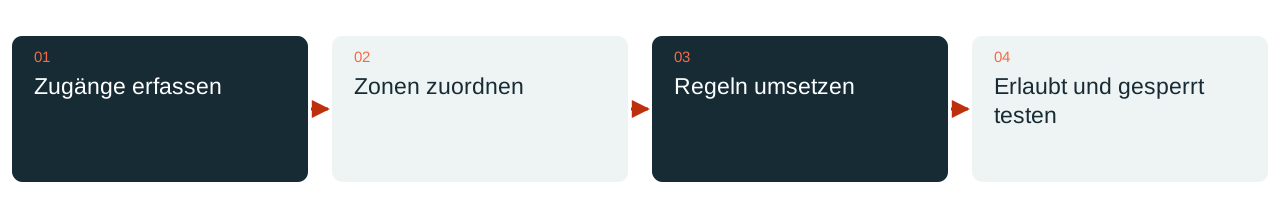
Ein guter Start ist eine kleine Zugangsmatrix. Sie nennt die beteiligte Zone, den benötigten Dienst, das Ziel und den fachlichen Grund. Ein Arbeitsplatz benötigt möglicherweise die Fachanwendung auf einem Server. Ein Gastgerät braucht Internetzugang. Die Verwaltung eines Switches soll nur über einen vorgesehenen Administrationsweg erreichbar sein.
Die Zonen werden anschließend technisch umgesetzt, beispielsweise mit VLANs und passenden Switchports. Ein VLAN-Name allein bewirkt noch keine vollständige Schutzgrenze. Der Verkehr zwischen den Netzen muss tatsächlich über den kontrollierten Übergang laufen; zusätzliche Router, unbeachtete WLAN-Brücken oder doppelte Netzanschlüsse gehören in die Prüfung.
Regeln beschreiben einen konkreten Zweck
OPNsense arbeitet mit einem zustandsbehafteten Paketfilter. Regeln werden im Zusammenhang mit Interface, Richtung, Reihenfolge und vorhandenen Verbindungszuständen betrachtet. Wiederverwendbare Aliase können ein Regelwerk lesbarer machen, wenn ihre Inhalte eindeutig benannt und gepflegt sind. Ein Alias namens „Server“ ersetzt jedoch keine dokumentierte Bedeutung.
Für eine Freigabe werden möglichst konkrete Ziele und benötigte Dienste beschrieben. Eine zunächst breite Testfreigabe bekommt einen Verantwortlichen und ein Ende. Andernfalls wird aus einer vorübergehenden Diagnose schnell ein dauerhaft undurchschaubarer Zugang. Änderungen lassen sich besser beurteilen, wenn der fachliche Grund direkt im Regelkommentar nachvollziehbar bleibt.
NAT, Namensauflösung und IPv6 mitdenken
Adressübersetzung und Zugriffsregeln erfüllen verschiedene Aufgaben. Eine öffentliche Weiterleitung benötigt eine passende Freigabe; eine geänderte Quelladresse erklärt noch nicht, ob eine Anwendung erreichbar sein soll. Auch DNS, DHCP, Zeitdienste und Rückwege müssen nach der Zonierung weiterhin zur Umgebung passen.
IPv6 wird ausdrücklich mitgeprüft. Eine nur für IPv4 gedachte Zugangsmatrix kann eine zweite aktive Protokollfamilie übersehen. Ebenso zählen Verwaltungsoberflächen, VPN-Verbindungen und Verkehr, der von der Firewall selbst ausgeht, zu eigenen Prüfwegen. Das Regelwerk soll die tatsächlich betriebenen Verbindungen abbilden.
Ein kleiner Pilot zeigt die Abhängigkeiten
Für den ersten Schritt eignet sich eine überschaubare Gerätegruppe mit bekanntem Arbeitsablauf. Vor und nach der Trennung werden dieselben Anwendungen getestet. Ein Testprotokoll enthält auch bewusst abgewiesene Zugriffe: Gäste erreichen die Verwaltungsoberfläche nicht, und ein technisches Gerät kann nicht beliebig in das Servernetz wechseln.
DAXS verbindet die Netzplanung mit vorhandenen Switches, WLAN, Serverdiensten und laufendem Betrieb. Das Ergebnis ist eine pflegbare Zugangsmatrix mit nachvollziehbaren Regeln. Wie viele Zonen sinnvoll sind, ergibt sich aus Schutzbedarf, Geräteverwaltung und Wartbarkeit; eine möglichst große Zahl von VLANs ist kein eigenes Qualitätsziel.
Infrastruktur und Plattformen · Technische Schutzmaßnahmen einordnen · Netzwerkprojekt besprechen
Quellen: OPNsense: zustandsbehaftete Firewallregeln (externer Link) · OPNsense: Netzwerkadressübersetzung (externer Link)