
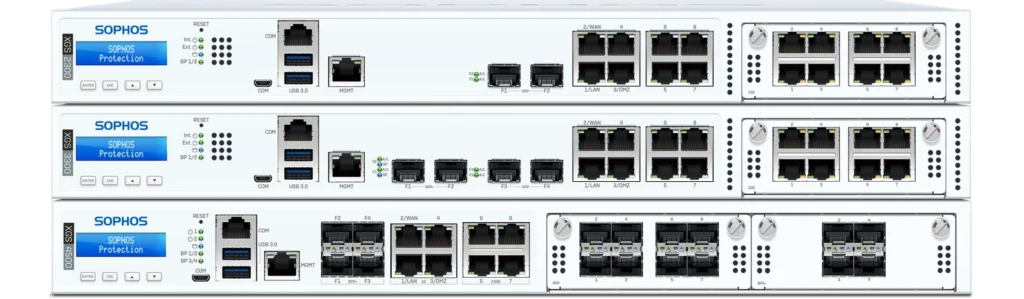
Ein Firewallupdate betrifft oft mehr als die Verwaltungsoberfläche. Sophos Firewall22 bringt neue Funktionen und konkrete Kompatibilitätsbedingungen. Vor dem Einspielen wird deshalb geprüft, welche Version auf welcher Plattform läuft und welche Verbindungen nach dem Neustart funktionieren müssen.
Die Ausgangslage bestimmt den möglichen Weg
Die Releasehinweise zu SFOS 22 schließen XG- und SG-Hardware als unterstützte Zielplattformen aus. Gleichzeitig ist nicht jeder Wechsel von einer neueren Wartungsversion einer älteren Reihe in jede Ausgabe von22 zulässig. Die geprüfte Kombination aus Ausgangsbuild und Zielbuild zählt; ein größerer Versionsname allein ist kein freigegebener Upgradepfad.
Für virtuelle und Software-Installationen können zusätzlich Speicher- und Partitionsbedingungen relevant sein. Eine neue Funktion ist deshalb kein Grund, einen unpassenden Pfad zu erzwingen. Zuerst werden Plattform, Lizenz-/Supportberechtigung, Ausgangsversion und die aktuelle Kompatibilitätstabelle zusammengeführt.
Neue Prüffunktionen sinnvoll einordnen
SFOS 22 GA führt unter anderem einen Firewall-Health-Check und erweiterte Nachvollziehbarkeit von Konfigurationsänderungen ein. Solche Hinweise können die Prüfung unterstützen. Sie ersetzen weder die Kenntnis des konkreten Netzes noch die Entscheidung, ob eine vorgeschlagene Änderung zu den Anwendungen und Zugangsregeln passt.
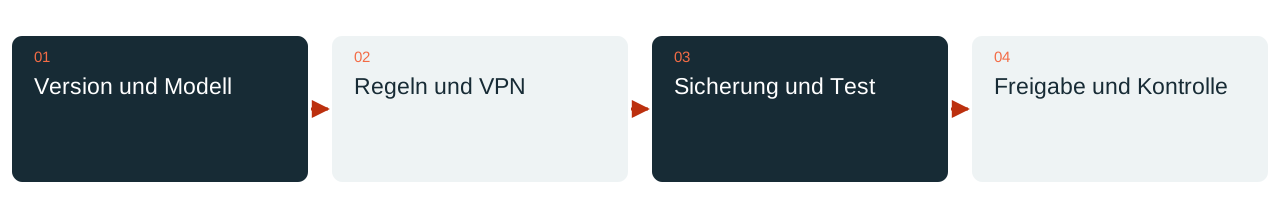
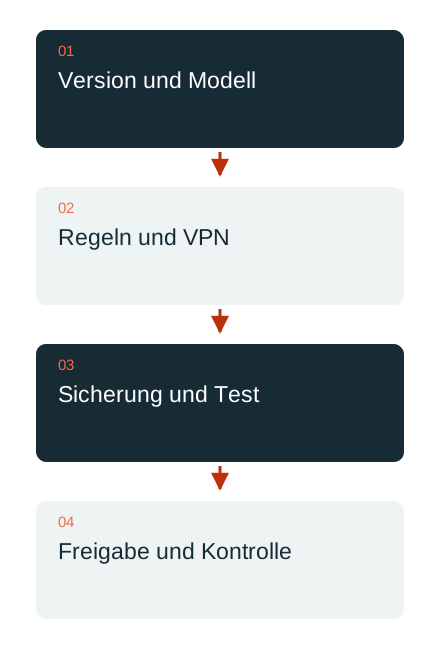
Für die Abnahme ist eine kurze Liste besonders wichtiger Dienste oft wertvoller als ein pauschalesUrteil „aktuell“. Dazu zählen Fernzugänge, Außenstellen, veröffentlichte Anwendungen, Namensauflösung und die tatsächlich verwendeten Administrationswege. Verantwortliche erhalten vorher die Information, wann und wie sie diese Funktionen testen.
VPN und ältere Gegenstellen gesondert prüfen
Die22er-Releasehinweise beschreiben geändertes Verhalten bei richtlinienbasiertem IPsec. Auch ältere UTM-Gegenstellen und RED-Modelle sind nicht beliebig mit neuen SFOS-Versionen kombinierbar. Diese Punkte werden am vorhandenen Verbindungsbestand geprüft, statt erst nach einem fehlgeschlagenen Tunnel aufzufallen.
Ein grüner Tunnelstatus genügt für die Abnahme nicht. Getestet wird die benötigte Anwendung über den vorgesehenen Weg, einschließlich Namensauflösung und Rückverkehr. Bei Telefonie gehört ein vollständiges Gespräch dazu, bei Außenstellen ein repräsentativer fachlicher Vorgang. So wird aus einer technischen Verbindung ein überprüfter Arbeitsweg.
Sicherung, Zugriff und Nachkontrolle vorbereiten
Vor dem Update werden eine aktuelle Konfigurationssicherung und die für ihre Nutzung benötigten Passwörter geprüft. Ein vom normalen Verwaltungsweg unabhängiger Zugriff wird soweit passend vorbereitet. Auch der Rückweg unterliegt Versions- und Plattformgrenzen; eine Sicherung lässt sich nicht automatisch auf jede ältere Ausgabe zurückspielen.
Nach der Umstellung werden die vereinbarten Funktionen, Meldungen und Protokolle kontrolliert. Offene Punkte erhalten eine konkrete Maßnahme und Zuständigkeit. DAXS plant diese Wartung anhand des tatsächlichen Bestands und der aktuell freigegebenen Herstellerpfade. Dieser Beitrag erklärt den Prüfablauf; die am Wartungstag gültige Zielversion wird frisch ausgewählt.
Sophos-Leistungen · IT im laufenden Betrieb · Wartung besprechen
Quellen: Sophos: SFOS22-Releasehinweise (externer Link) · Sophos: SFOS21.5-Releasehinweise und Übergänge (externer Link)